
Grote DNS-providers en datacenters maken bij ministerieel besluit onderdeel uit van de zogeheten vitale infrastructuur. Dat betekent dat ze aan strengere veiligheidseisen moeten voldoen en er een meldplicht voor cyberincidenten geldt. Het kabinet heeft daartoe besloten omdat ze van groot belang zijn voor het goed functioneren van ons land.
Dat schrijft de minister van Economische Zaken en Klimaat Micky Adriaansens in een brief aan de Tweede Kamer.
Over de digitale infrastructuur van Nederland
Nederland is een van de meest gedigitaliseerde landen van de wereld. Dat is te danken aan de hoogwaardige internetinfrastructuur. Dat maakt ons land geliefd bij multinationals, die onze infrastructuur graag gebruiken voor hun digitale dienstverlening. Hetzelfde geldt voor hackers: vanwege de hoge kwaliteit van Nederlandse hostingproviders, is het interessant om via ons land cyberaanvallen uit te voeren.
Om Nederlandse bedrijven en organisaties die actief zijn in de vitale sector te waarschuwen voor digitale dreigingen, is de Wet beveiliging netwerk- en informatiesystemen (Wbni) in het leven geroepen. Daarin staat dat het Nationaal Cyber Security Centrum (NCSC) en het Digital Trust Center (DTC) dreigingsinformatie met partijen mogen delen die onderdeel uitmaken van de vitale of kritieke infrastructuur. Dan moet je denken aan energieleveranciers, leveranciers van nutsvoorzieningen en financiële instellingen.
De rest van het bedrijfsleven moest zelf maatregelen nemen om hun digitale weerbaarheid te vergroten. Begin dit jaar diende het kabinet een Tijdelijke wet in om ook hen over cyberdreigingen te mogen informeren. In afwachting van de wet mag het NCSC nu al relevante dreigings- en incidentinformatie delen met niet-vitale bedrijven en organisaties.
DNS-providers en datacenters onderdeel van vitale sector
Om de digitale weerbaarheid te vergroten en gevolgen van cyberincidenten te beperken, wil het kabinet de vitale sector verder uitbreiden. Als het aan minister Adriaansens ligt worden grote DNS-providers en datacenters voortaan ook als vitaal aangemerkt. Dat is niet voor niets. “Een incident bij een aanbieder kan leiden tot honderdduizenden onbereikbare websites, e-mailsystemen, enzovoorts”, schrijft de minister in een brief aan de Tweede Kamer. Het gaat om DNS-dienstverleners die 400.000 of meer .nl-domeinnamen beheren.
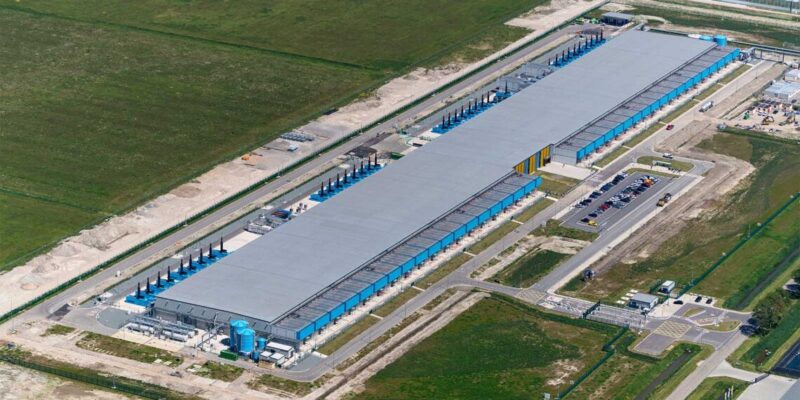
Een vergelijkbare redenering geldt ook voor datacenters. Als zij worden aangevallen of platgelegd door hackers, kan dat leiden tot ernstige maatschappelijke ontwrichting. “Uitval of verstoring van dergelijke omvangrijke datacenters kan resulteren in cascade-effecten en een langdurige periode van mindere redundantie in Nederland”, aldus minister Adriaansens.
Minder redundantie houdt in dat de digitale infrastructuur van ons land minder goed beschikbaar is. Cascade-effecten betekent dat een verstoring of uitval bij een datacenter tot problemen kan leiden bij andere partijen en gebruikers, waardoor mogelijk maatschappelijke en economische processenverstoord raken.
Om te bepalen welke datacenters tot de vitale infrastructuur behoren, kijkt de minister naar het stroomverbruik. Datacenters die meer dan 50 megawatt aan energie verbruiken, beschouwt de bewindsvrouw als vitale aanbieder.
Nieuwe rechten en plichten
Minister Adriaansens wijst grote DNS-providers en datacenters bij ministerieel besluit aan als vitaal. Dat betekent dat zij aan strengere veiligheidseisen moeten voldoen. Ook geldt er een zorg- en meldplicht als er zich een cyberincident voordoen. “Dat betekent dat zij ernstige incidenten moeten melden bij zowel het Nationaal Cyber Security Centrum (NCSC) van het Ministerie van Justitie en Veiligheid als bij de toezichthouder (meldplicht) en dat zij passende maatregelen moeten treffen ter beveiliging van hun netwerk- en informatiesystemen (zorgplicht)”, schrijft de bewindsvrouw. Het Agentschap Telecom ziet toe op de naleving daarvan.
Dat DNS-providers en datacenters onderdeel uitmaken van de vitale infrastructuur, betekent dat ze bij het NCSC kunnen aankloppen voor advies en ondersteuning bij digitale dreigingen en incidenten. “Tot slot geeft de vitale status aanleiding om met partijen in overleg te treden over de vraag of aanvullende afspraken nodig zijn om de weerbaarheid te borgen”, zo eindigt minister Adriaansens haar brief aan de Kamer.
Onlangs breidde Brussel de meldplicht voor cyberincidenten uit naar meerdere sectoren. Vanaf 2024 zijn meerdere bedrijven verplicht om maatregelen te nemen om hun netwerk- en informatiesystemen te beveiligen. Tevens moeten zij vanaf dan melding maken als ze getroffen worden door een cyberaanval.