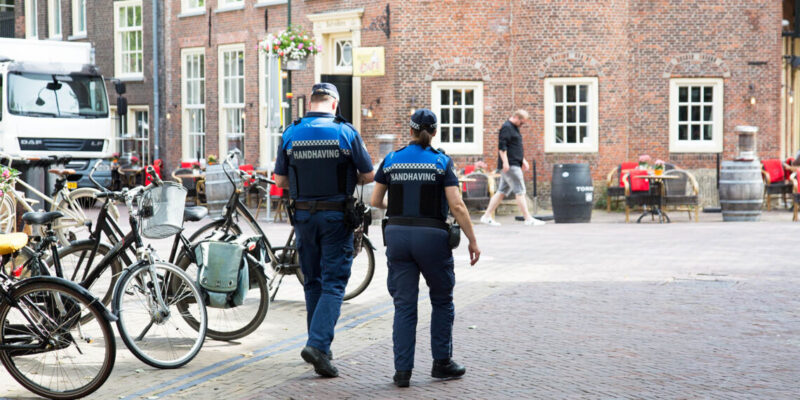

Diverse werkgevers die buitengewone opsporingsambtenaren (boa’s) in dienst hebben, vergeten massaal om de verplichte Wpg-audit op te sturen naar de Autoriteit Persoonsgegevens. Slechts één op de drie organisaties leverde afgelopen december dit rapport in. De toezichthouder gaat de boa-werkgevers hier op aanspreken.
Dat schrijft de Autoriteit Persoonsgegevens in een persverklaring.
Mur: ‘Impact van een registratie kan groot zijn’
Organisaties die boa’s in dienst hebben, zijn jaarlijks verplicht om een interne Wpg-audit in te dienen bij de toezichthouder. In dat rapport staat hoe een instantie omgaat met persoonsgegevens. Omdat de verwerking van deze informatie grote impact kan hebben op het leven van burgers, is het belangrijk dat organisaties hier zorgvuldig mee omspringen. Naast een jaarlijkse interne audit verplicht de Wet politiegegevens (Wpg) dat er om de vier jaar ook een externe audit plaatsvindt.
Eind december was de laatste datum waarop organisaties hun auditrapport konden indienen. Van de ruim 600 boa-werkgevers gaf slechts een derde hier gehoor aan. Dat baart de Autoriteit Persoonsgegevens zorgen. “Mensen van wie gegevens door een boa worden geregistreerd moeten erop kunnen vertrouwen dat zorgvuldig wordt omgegaan met die registratie. De impact van een registratie op een burger kan erg groot zijn. In sommige gevallen kan iemand er jarenlang last van hebben. Daar moeten werkgevers zich bewust van zijn”, legt AP-bestuurslid Katja Mur uit.
AP komt in actie tegen boa-werkgevers die vorig jaar geen audit indienden
Volgens haar schrijft de wet een jaarlijkse interne Wpg-audit voor om zo de kwaliteit van de omgang met persoonsgegevens te waarborgen. “Wanneer een boa-werkgever geen verslag aanlevert bij de AP, kan dat betekenen dat er geen audit is uitgevoerd. We zien in de rapportages die wél zijn aangeleverd dat veel organisaties hun zaken niet op orde hebben. Zij scoren slecht, maar brengen met een rapport op zijn minst in beeld waar verbetering nodig is”, aldus Mur.
De toezichthouder maakt zich dan ook grote zorgen om het groot aantal organisaties dat vorig jaar geen auditrapport heeft aangeleverd. Van de ruim 600 organisaties die een rapport hadden moeten indienen, deed slechts een derde dat. Om het tij te keren gaat de privacywaakhond boa-werkgevers hier op aanspreken en om tekst en uitleg vragen. Organisaties waar de Autoriteit Persoonsgegevens mee in gesprek wil treden, ontvangen uiterlijk vrijdag 20 januari een bericht van de toezichthouder.
Boa-werkgevers verantwoordelijk voor toepassing Wpg
De Wpg-auditplicht geldt niet alleen voor overheidsorganen, maar ook voor private organisaties. Iedere werkgever die één of meerdere boa’s in dienst heeft -zoals de NS, de douane, Staatsbosbeheer of Natuurmonumenten- moet jaarlijks een rapport aanleveren. Als daaruit blijkt dat de verwerking van persoonsgegevens te wensen overlaat, moet de instantie een plan van aanpak opstellen.
De organisatie heeft vervolgens een jaar de tijd om aan te tonen dat het maatregelen heeft genomen om orde op zaken te stellen. Ook dit rapport moet met de Autoriteit Persoonsgegevens worden gedeeld. De toezichthouder geeft geen individuele reactie op een auditrapport. “De invulling en toepassing van deze regels is de verantwoordelijkheid van de verwerkingsverantwoordelijke. Die invulling en toepassing hangen mede af van de specifieke situatie”, stelt de AP op haar website.